von Robert Klikics 5 Min Lesezeit veröffentlicht 4. Oktober 2026
Wie steht es um die WordPress-Websites in Deutschland? Wir haben die Startseiten von 3.489 deutschen WordPress-Websites gemessen: Datenschutz, Sicherheits-Einstellungen und Technik. Das auffälligste Ergebnis: Jede fünfte Website (20,2 %) lädt beim ersten Aufruf Schriften von Google, bevor Besucher eingewilligt haben. Das Landgericht München I hat ein solches Einbinden 2022 als unzulässig bewertet.
Die Ergebnisse auf einen Blick
- 20,2 % der Startseiten laden Google Fonts selbst, ohne Einwilligung. Weitere 7,0 % laden sie nur über eingebettete Google-Dienste wie Maps, YouTube oder reCAPTCHA.
- Kleinere Websites sind stärker betroffen: 10,9 % bei den bekanntesten Seiten, 22,6 % bei den kleinsten der Stichprobe.
- 57,6 % verraten ihre WordPress-Version im Quelltext, 29,4 % bewerben die XML-RPC-Schnittstelle.
- 37,0 % setzen HSTS, 13,0 % eine Content-Security-Policy.
- HTTP/3 bieten 20,8 % an, IPv6 48,0 %. Die Server antworten im Median nach 120 ms.
Google Fonts: jede fünfte Website lädt ohne Einwilligung
Bindet eine Website Schriften direkt von den Servern von Google ein, überträgt der Browser beim Aufruf die IP-Adresse des Besuchers an Google. Das Landgericht München I hat das am 20.01.2022 (Az. 3 O 17493/20) als Verletzung des Persönlichkeitsrechts gewertet und dem Kläger 100 € Schadensersatz zugesprochen. Abhilfe schafft es, die Schriften auf dem eigenen Server abzulegen.
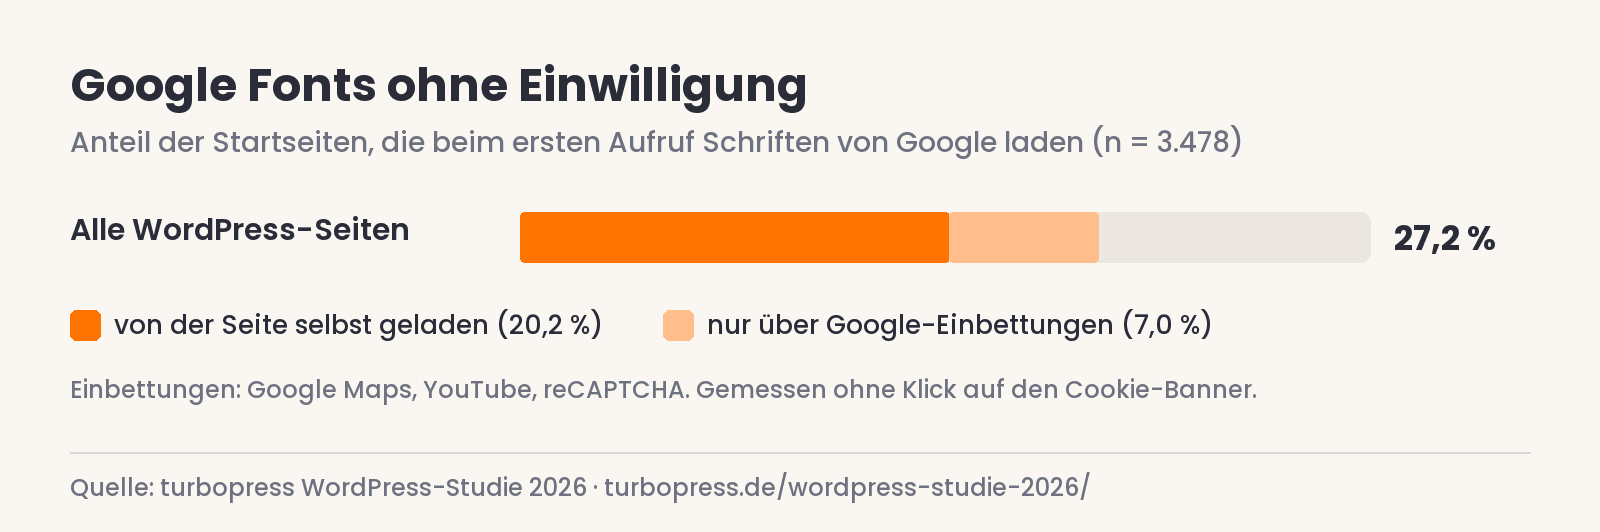
Wir unterscheiden zwei Fälle. Selbst geladen heißt: Das Theme, ein Page-Builder oder ein Plugin fordert eine Schrift wie Open Sans, Montserrat oder Poppins bei Google an. Das betrifft 702 Websites (20,2 %). Nur über Einbettungen heißt: Die Website lädt selbst keine Google-Schrift, aber eine eingebundene Google-Karte, ein YouTube-Video oder reCAPTCHA holt Roboto oder Google Sans nach. Das sind weitere 245 Websites (7,0 %). Auch dabei fließt die IP-Adresse an Google. Solche Einbettungen gehören hinter eine Einwilligung oder eine Zwei-Klick-Lösung.
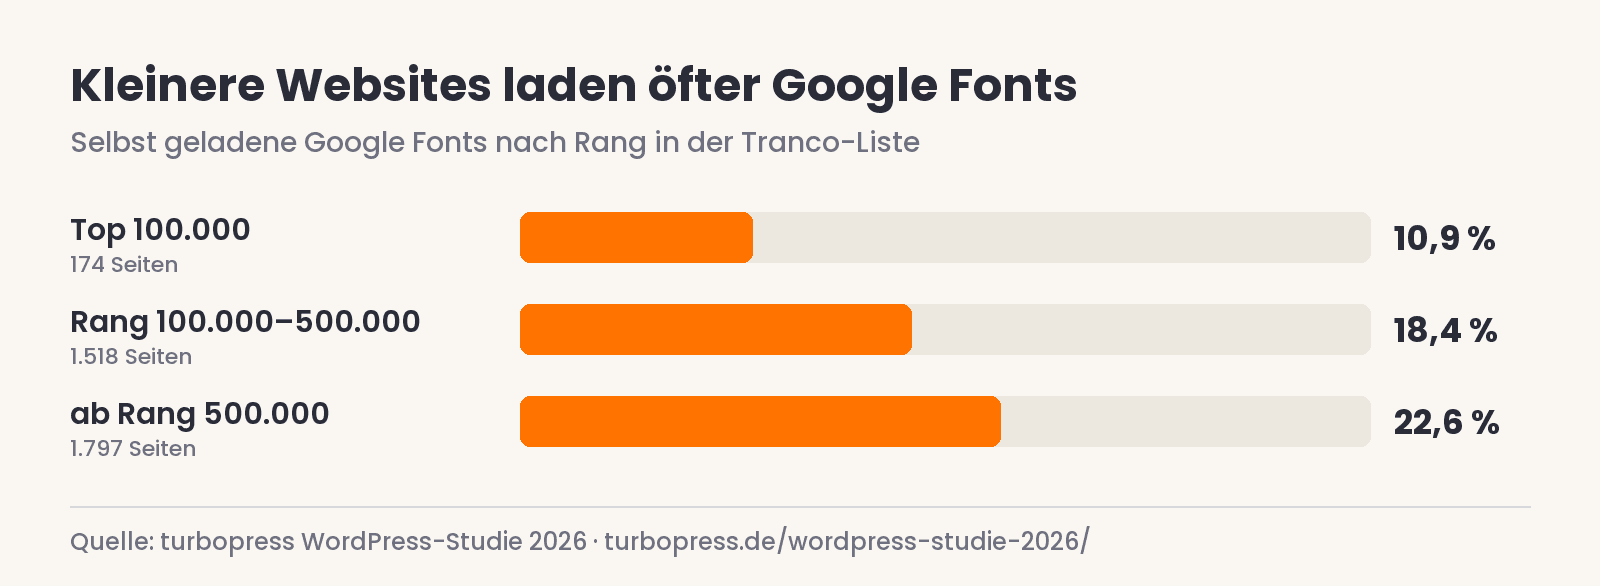
Bei den bekanntesten Websites der Stichprobe (Rang bis 100.000 in der Tranco-Liste) laden 10,9 % Google Fonts selbst, bei den kleineren ab Rang 500.000 sind es 22,6 %.
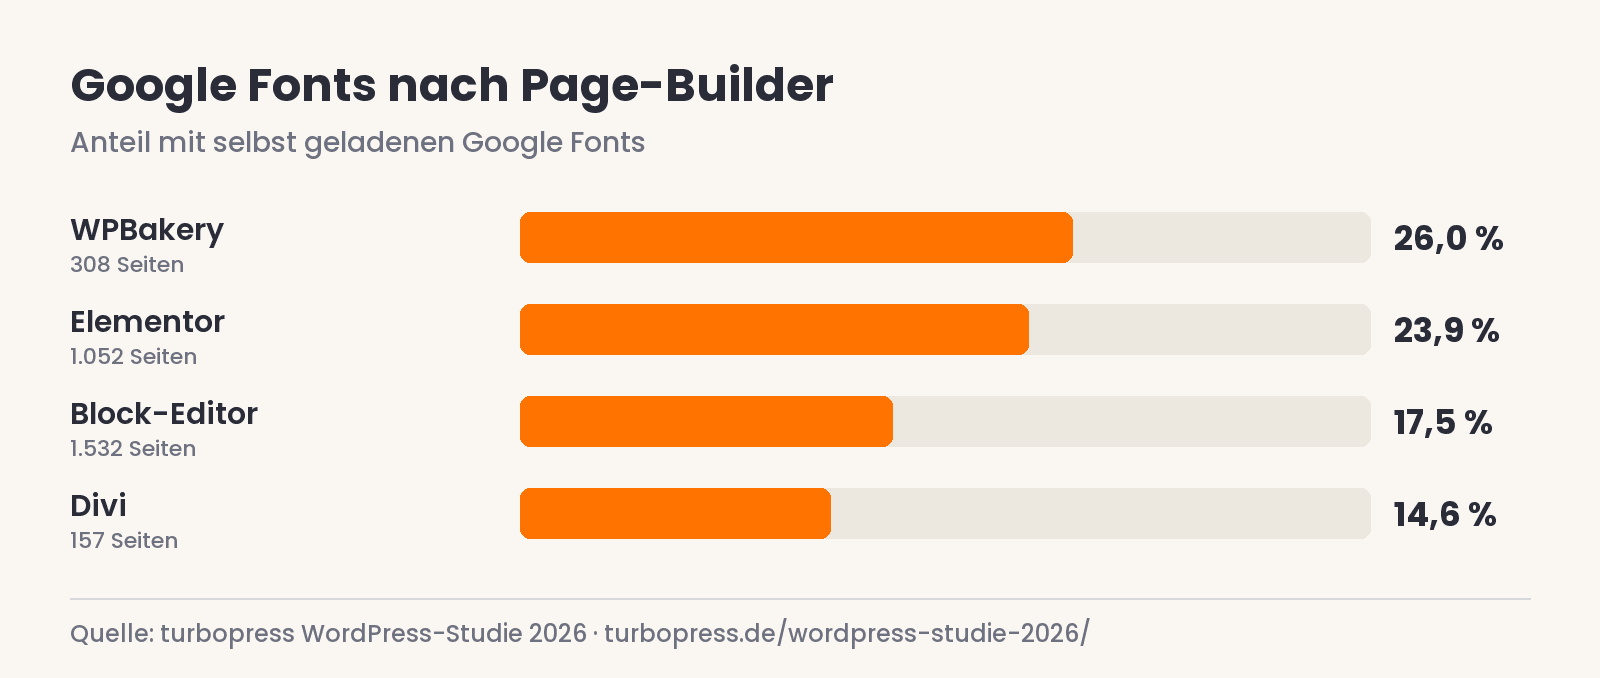
Auch der Page-Builder macht einen Unterschied. Elementor zum Beispiel lädt Google Fonts in der Standardeinstellung direkt von Google. Beim Block-Editor hängt es vor allem vom Theme ab. Über die Qualität der Werkzeuge sagt das nichts aus: Bei allen lassen sich Schriften lokal einbinden.
So prüfst du deine eigene Website: Am schnellsten mit unserem kostenlosen Google-Fonts-Check, der auch zeigt, woher die Schriften kommen. Von Hand geht es so: Öffne sie in einem privaten Browserfenster, ohne den Cookie-Banner anzuklicken, und sieh in den Entwicklerwerkzeugen unter „Netzwerk“ nach Anfragen an fonts.googleapis.com oder fonts.gstatic.com. Elementor hat dafür unter Einstellungen → Leistung (ältere Versionen: Erweitert) die Option „Google Fonts lokal laden“. Bei anderen Themes helfen Plugins wie „OMGF“, die die Schriften auf den eigenen Server kopieren. Hinweis: Das ist keine Rechtsberatung.
Sicherheit: Versionsnummer offen, Schutz-Header fehlen
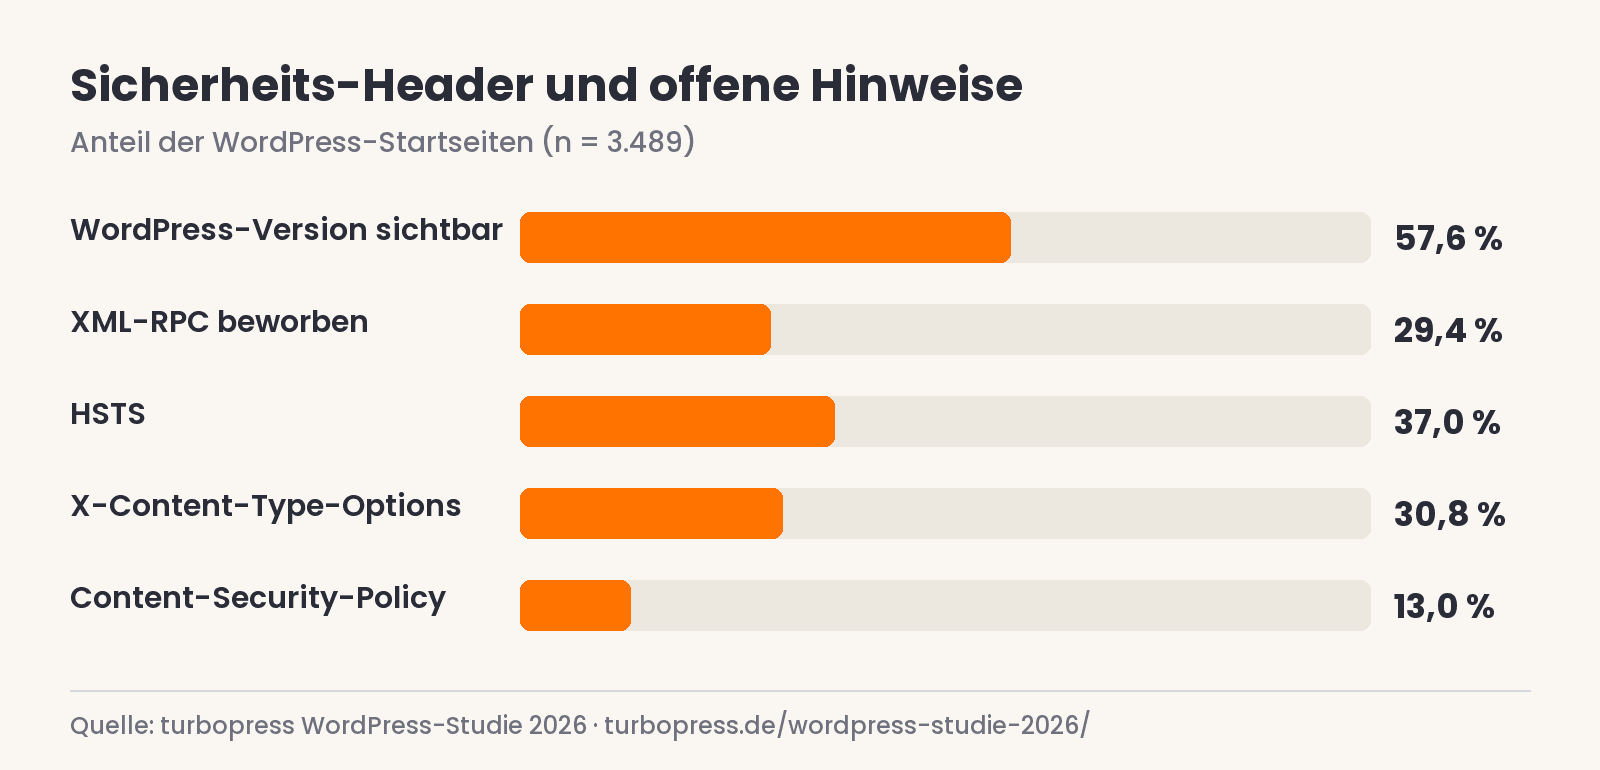
57,6 % der Websites nennen ihre WordPress-Version im Quelltext, meist über das generator-Meta-Tag. Das ist für sich noch keine Lücke, erleichtert Angreifern aber die Suche nach Seiten mit bekannten Schwachstellen. Unter den Seiten mit sichtbarer Version laufen 22,0 % nicht auf dem aktuellen Hauptstand 7.x, 3,5 % auf einer Version vor 6.0 und 24 Seiten auf WordPress 4. Automatische Updates (so richtest du sie ein) verhindern, dass eine Seite so weit zurückfällt.
29,4 % bewerben die Schnittstelle XML-RPC, die heute selten benötigt wird und für automatisierte Anmeldeversuche genutzt werden kann (XML-RPC blockieren). Sicherheits-Header sind wenig verbreitet: HSTS, das den Browser dauerhaft auf HTTPS festlegt, setzen 37,0 %; eine Content-Security-Policy, die eingeschleusten Code ausbremst, 13,0 %. Einen Überblick über sinnvolle Maßnahmen gibt unsere Checkliste zum Absichern.
Technik und Tempo
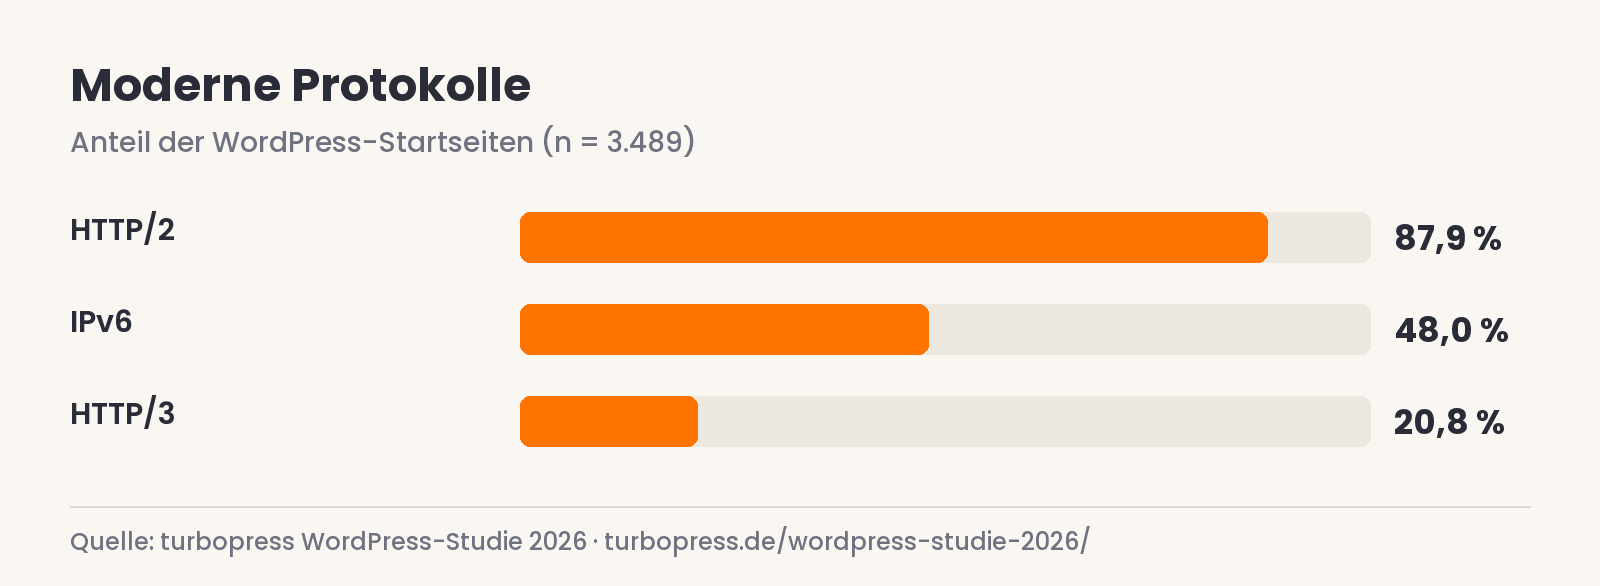
HTTP/2 ist mit 87,9 % Standard. HTTP/3, das vor allem in Mobilfunknetzen Ladezeit spart, bieten erst 20,8 % an (so testest du HTTP/3). Über IPv6 erreichbar ist knapp die Hälfte (48,0 %). Fast alle Server komprimieren ihre Antworten (94,4 %).
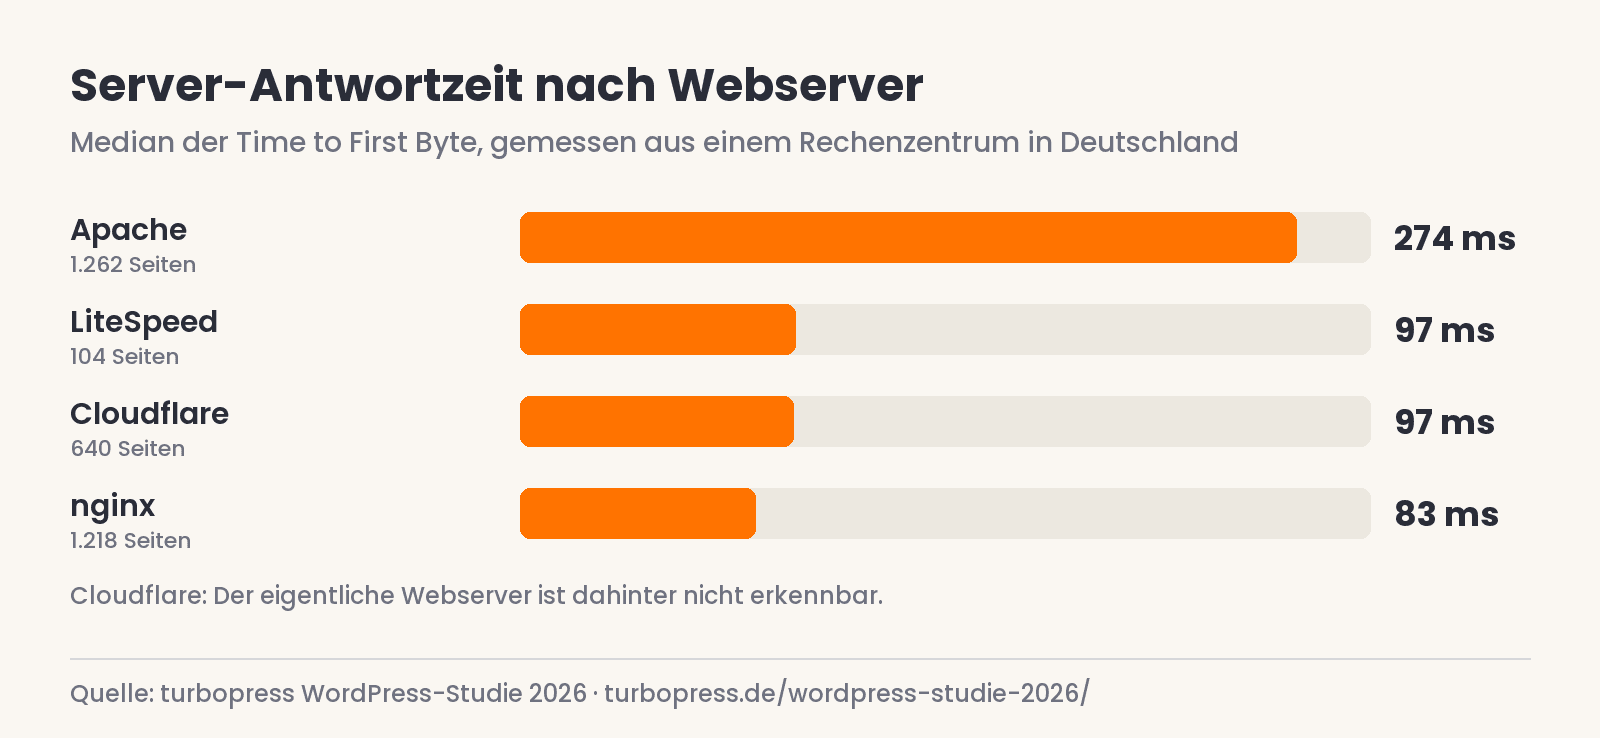
Bei der Antwortzeit des Servers (Time to First Byte) brauchen Seiten auf Apache mit 274 ms im Median länger als Seiten auf nginx (83 ms), Cloudflare (97 ms) und LiteSpeed (97 ms, nur 104 Seiten). Das ist ein Zusammenhang, kein Beweis: Hinter Apache stecken häufiger günstige Shared-Hosting-Tarife, und ob eine Seite einen Seiten-Cache nutzt, wiegt meist schwerer als der Webserver selbst. HTTP/3 kommt fast nur über LiteSpeed (92,3 %) und Cloudflare (73,1 %), bei Apache sind es 0,8 %. Mehr dazu: TTFB verbessern und LiteSpeed vs. nginx.
So haben wir gemessen
- Stichprobe: alle 26.656 .de-Domains der Tranco-Liste vom 03.10.2026, einer frei verfügbaren Forschungsliste der meistbesuchten Websites. Davon waren 3.489 erreichbar und liefen nachweislich mit WordPress.
- Messung: am 03. und 04.10.2026 mit turbometrics, je Website nur die Startseite, einmal mit Desktop- und einmal mit Mobil-Ansicht in einem echten Browser, aus Rechenzentren in Falkenstein und Nürnberg.
- Ohne Einwilligung: Der Cookie-Banner wurde nicht angeklickt. Gezählt wird, was beim ersten Aufruf ohnehin geladen wird.
- Google Fonts: gezählt, wenn eine Schrift tatsächlich von Google ausgeliefert wurde. Die Zuordnung erfolgt über die angeforderten Schriftfamilien: Roboto, Google Sans und YouTube Sans gelten als Einbettung, alle anderen als selbst geladen.
- Nicht gemacht: keine Unterseiten, keine Logins, keine Angriffs- oder Schwachstellen-Tests. Die XML-RPC-Angabe stammt nur aus dem Quelltext, die Schnittstelle selbst haben wir nicht aufgerufen.
Grenzen: Viele große Websites weisen automatisierte Abrufe ab. 5.304 Domains waren nicht erreichbar oder blockierten unseren Bot, sie fehlen in der Auswertung. Die Ladezeiten stammen aus einem Rechenzentrum ohne gedrosselte Verbindung und taugen für Vergleiche innerhalb der Studie, nicht als echte Handy-Ladezeiten. Hinter Cloudflare ist der eigentliche Webserver nicht erkennbar. 12 Messungen konnten wir wegen eines Speicherfehlers nicht auswerten. Einzelne Websites nennen wir bewusst nicht.
Daten und Grafiken
Alle Kennzahlen gibt es als CSV-Datei zum Download. Die Grafiken darfst du mit Quellenangabe und einem Link auf diese Seite frei verwenden, zum Beispiel in Artikeln, Präsentationen oder Social-Media-Beiträgen.
Für Website-Betreiber: Möchtest du nicht, dass deine Website in künftigen Ausgaben der Studie gemessen wird? Eine kurze Nachricht über unser Kontaktformular genügt. Die Messungen erfolgen mit dem TurboMetricsBot, Details auf turbometrics.io/bot.
Bei turbopress
Bei unseren WordPress-Tarifen laufen alle Websites auf LiteSpeed Enterprise mit HTTP/3, IPv6 und Seiten-Cache. Wie deine eigene Website abschneidet, zeigt dir der kostenlose WordPress-Speedtest.